Обзор RusPoint NGFW: возможности решения и продукты линейки
Современная корпоративная сеть уже давно не ограничивается защитой периметра с помощью классического межсетевого экрана. Облачные сервисы, удаленная работа сотрудников, распределенные филиалы, веб-приложения и постоянно растущее количество сетевых угроз требуют более глубокого контроля трафика и гибкого управления политиками безопасности. Именно поэтому решения класса NGFW становятся одним из ключевых элементов инфраструктуры информационной безопасности.
RusPoint NGFW представляет собой межсетевой экран нового поколения, предназначенный для защиты корпоративных сетей, контроля сетевого взаимодействия и управления доступом к ресурсам. Решение объединяет базовые функции межсетевого экранирования с дополнительными механизмами анализа трафика, контроля приложений, фильтрации, организации защищенных соединений и мониторинга событий безопасности.
При этом RusPoint NGFW стоит рассматривать не только как отдельный продукт. Он является частью более широкой линейки решений RusPoint, которые могут использоваться для построения комплексной системы защиты и закрывать различные задачи в инфраструктуре организации.
В этой статье мы рассмотрим основные возможности RusPoint NGFW, разберем его назначение, архитектуру, механизмы защиты, управление политиками и типовые сценарии использования. Отдельно познакомимся с основными продуктами линейки RusPoint, рассмотрим, какие задачи они решают и каким образом могут дополнять NGFW при построении комплексной системы информационной безопасности.
Если вам необходимо уточнить стоимость решений RusPoint или подобрать оптимальную модель под задачи вашей инфраструктуры, рекомендуем перейти на страницу продукта. Сертифицированные специалисты помогут оценить требования к производительности, необходимый набор функций безопасности и подобрать подходящую конфигурацию RusPoint NGFW.
Что такое RusPoint NGFW
RusPoint NGFW - российский межсетевой экран нового поколения, предназначенный для защиты корпоративных сетей, центров обработки данных и других инфраструктур, где одновременно важны высокий уровень безопасности и производительность обработки трафика. Производитель позиционирует решение для работы в том числе в высоконагруженных средах.
В отличие от классического Firewall, который преимущественно принимает решение о разрешении или блокировке соединения на основании IP-адресов, портов, протоколов и состояния сессии, NGFW анализирует сетевое взаимодействие значительно глубже. Для специалиста по информационной безопасности это принципиальное отличие: необходимо понимать не только откуда и куда идет трафик, но и какое приложение его генерирует, к какому ресурсу обращается пользователь и содержит ли передаваемый поток признаки атаки.
RusPoint NGFW объединяет в одном контуре несколько механизмов защиты. В заявленный производителем функционал входят:
- межсетевое экранирование;
- система предотвращения вторжений IPS;
- антивирусная защита;
- защита от бот-активности;
- контроль приложений;
- URL-фильтрация;
- инспекция HTTPS-трафика;
- защита DNS;
- Site-to-Site VPN;
- защищенный удаленный доступ.
Такой подход позволяет использовать устройство не просто как границу между внутренней сетью и интернетом. NGFW становится полноценной точкой контроля сетевой безопасности, через которую можно реализовывать политики доступа и одновременно выявлять потенциально опасную активность.
Например, разрешенное HTTPS-соединение само по себе еще не означает, что трафик безопасен. Через стандартный TCP-порт 443 могут передаваться как легитимные корпоративные данные, так и вредоносные файлы или команды между зараженным устройством и внешней инфраструктурой злоумышленника. Возможность инспектировать зашифрованный трафик позволяет применять к таким соединениям дополнительные механизмы анализа. RusPoint отдельно заявляет поддержку инспекции HTTPS-трафика.
В корпоративной архитектуре RusPoint NGFW может использоваться для защиты различных участков инфраструктуры:
- интернет-периметра организации;
- центра обработки данных;
- взаимодействия между сетевыми сегментами;
- филиальной инфраструктуры;
- каналов связи между площадками;
- удаленного доступа сотрудников;
- отдельных критически важных сегментов.
Особенно важно, что при проектировании защиты NGFW не следует воспринимать исключительно как "более функциональный Firewall". Его эффективность зависит от того, насколько правильно определены зоны безопасности, маршруты прохождения трафика, политики доступа и используемые механизмы предотвращения угроз.
Поэтому внедрение RusPoint NGFW обычно начинается не с создания правил блокировки, а с анализа существующей сетевой архитектуры: какие сегменты необходимо разделить, какие информационные потоки действительно нужны бизнесу, каким пользователям необходимо предоставлять доступ и какие соединения должны проходить расширенную проверку.
Архитектура и принцип работы RusPoint NGFW
С точки зрения архитектуры информационной безопасности главная задача NGFW состоит в том, чтобы стать контролируемой точкой прохождения сетевого трафика. Чем больше значимых информационных потоков проходит через контролируемый шлюз, тем выше уровень видимости и тем эффективнее могут применяться политики безопасности.
При поступлении нового соединения RusPoint NGFW должен определить, соответствует ли оно установленной политике, после чего к разрешенному трафику могут применяться дополнительные механизмы безопасности: анализ приложений, IPS, проверка веб-ресурсов, антивирусные механизмы и другие функции в зависимости от конфигурации.
Условно обработку трафика можно представить как последовательность нескольких уровней контроля:
-
Контроль сетевого соединения
На первом уровне анализируются базовые параметры соединения: сетевые адреса, направления передачи данных, протоколы, интерфейсы и другие параметры, используемые политикой Firewall.
- Анализ приложений и веб-активности
Современные приложения далеко не всегда можно идентифицировать исключительно по номеру порта. Поэтому NGFW использует более глубокий анализ трафика и предоставляет возможность контролировать приложения и URL. Поддержка этих функций заявлена производителем RusPoint.
- Анализ трафика на наличие атак
Если соединение разрешено политикой Firewall, это не означает, что его содержимое автоматически становится доверенным.
- Инспекция зашифрованного трафика
Отдельной задачей современной сетевой безопасности является HTTPS. Значительная часть пользовательского и прикладного трафика сегодня зашифрована, поэтому отсутствие возможности его анализа создает для средств защиты своеобразную "слепую зону".
- VPN и защищенное взаимодействие
RusPoint NGFW поддерживает Site-to-Site VPN и удаленный доступ, что позволяет использовать платформу не только для фильтрации трафика, но и для формирования защищенных каналов связи.
- Интеграция в инфраструктуру мониторинга
NGFW генерирует значительный объем информации о сетевых событиях, поэтому в зрелой инфраструктуре его журналы обычно рассматриваются как один из источников данных для централизованного мониторинга.
Основные возможности RusPoint NGFW
Функциональность современного NGFW правильнее рассматривать не как набор независимых модулей, а как несколько взаимосвязанных уровней защиты. Каждый из них закрывает собственный класс угроз, а максимальный эффект достигается при их совместной работе.
Межсетевой экран
Firewall остается фундаментом всей системы. Именно он определяет, каким узлам и сегментам разрешено взаимодействовать между собой.
Грамотно спроектированные правила позволяют реализовать принцип минимально необходимых привилегий: открывать только те сетевые взаимодействия, которые действительно требуются для работы пользователей и приложений.
На практике это означает отказ от чрезмерно широких правил вида:
Internal -> Any -> Allow
в пользу более детального разграничения доступа между зонами и сервисами.
IPS
Система предотвращения вторжений предназначена для выявления и блокировки потенциально опасного сетевого трафика. Наличие IPS позволяет дополнить обычные правила Firewall анализом содержимого разрешенных соединений. RusPoint указывает IPS среди ключевых функций NGFW.
Это особенно важно при эксплуатации публично доступных сервисов и приложений, где полностью запретить входящее соединение невозможно.
При этом эффективность IPS напрямую зависит от настройки. Чрезмерно жесткая политика способна приводить к ложным срабатываниям, а чрезмерно мягкая - пропускать потенциально опасную активность. Поэтому после внедрения правила IPS необходимо корректировать с учетом реального профиля сетевого трафика организации.
Антивирусная защита и Anti-Bot
RusPoint NGFW включает антивирусные механизмы и защиту от бот-активности.
Антивирусный анализ помогает обнаруживать вредоносный контент непосредственно на сетевом уровне, а Anti-Bot особенно полезен уже после первоначального заражения устройства.
Например, скомпрометированная рабочая станция может пытаться установить соединение с управляющей инфраструктурой злоумышленника. Выявление такого взаимодействия позволяет обнаруживать потенциально зараженные узлы даже в тех случаях, когда вредоносный код уже оказался внутри корпоративной сети.
При этом сетевой антивирус не следует рассматривать как замену EDR или защите конечных точек. Это дополнительный слой безопасности, позволяющий обнаруживать угрозу на другом этапе ее распространения.
Контроль приложений
Application Control позволяет перейти от контроля IP-адресов и портов к управлению фактическим использованием сетевых приложений.
Для бизнеса это особенно важно из-за распространения облачных и веб-сервисов. Несколько совершенно разных приложений могут использовать одинаковые стандартные протоколы и порты, поэтому классическому Firewall сложно различать их исключительно по сетевым параметрам.
Контроль приложений позволяет формировать более точные политики доступа и уменьшать использование нежелательных сервисов. RusPoint заявляет Application Control среди функций NGFW.
URL-фильтрация
URL-фильтрация используется для управления доступом пользователей к веб-ресурсам.
Этот механизм может применяться для:
- ограничения доступа к опасным ресурсам;
- блокировки нежелательных категорий сайтов;
- реализации корпоративных политик интернет-доступа;
- снижения риска перехода пользователей на потенциально вредоносные страницы.
В сочетании с контролем приложений URL-фильтрация дает администратору существенно более полное представление о том, как именно сотрудники и системы используют внешние сетевые ресурсы.
Инспекция HTTPS
Поддержка инспекции HTTPS позволяет уменьшить один из наиболее значимых пробелов в видимости сетевой безопасности - зашифрованный трафик.
После расшифровки к соединению могут применяться дополнительные механизмы контроля, которые невозможно полноценно использовать при анализе только внешних параметров TLS-сессии.
Однако здесь особенно важна производительность платформы. Именно поэтому при подборе NGFW необходимо оценивать не только цифру пропускной способности Firewall, но и производительность при включенных функциях предотвращения угроз и инспекции трафика.
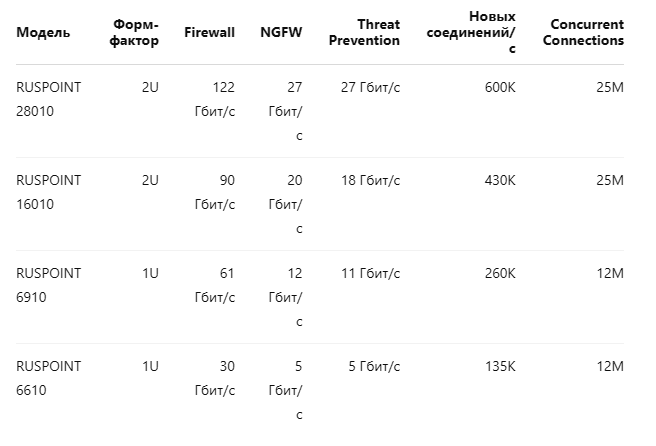
Например, для старшей модели RP-28010 производитель указывает до 122 Гбит/с для Firewall, 27 Гбит/с в режимах Firewall + IPS и NGFW и 24 Гбит/с для Threat Prevention. Это хорошо показывает, почему сравнивать NGFW исключительно по максимальной Firewall-производительности некорректно.
DNS Security
RusPoint NGFW также заявляет функцию защиты DNS.
Контроль DNS важен потому, что этот протокол активно используется не только легитимными приложениями. Вредоносное программное обеспечение может обращаться через DNS к инфраструктуре злоумышленников, а пользователи - переходить на домены, связанные с фишингом или распространением вредоносного ПО.
Поэтому DNS Security становится еще одним уровнем, позволяющим остановить нежелательную активность до установления полноценного соединения с внешним ресурсом.
VPN
Поддержка Site-to-Site VPN и удаленного доступа позволяет строить защищенные соединения между различными площадками и предоставлять сотрудникам доступ к корпоративным ресурсам через зашифрованные каналы.
Важно, что NGFW позволяет объединить VPN с существующими политиками сетевой безопасности. Трафик из защищенного туннеля не обязательно должен автоматически считаться доверенным - к нему также могут применяться ограничения в соответствии с архитектурой сети и требованиями организации.
В результате ценность RusPoint NGFW заключается не в наличии какой-то одной функции, а в возможности выстроить несколько последовательных уровней контроля: от базового разрешения соединения до идентификации приложения, инспекции содержимого и предотвращения угроз.
Именно такой подход наиболее соответствует современной модели сетевой защиты: не считать разрешенный трафик безопасным по умолчанию, а предоставлять только необходимый доступ и контролировать происходящее внутри разрешенных соединений.
Основные продукты линейки RusPoint
Линейка RusPoint NGFW включает несколько аппаратных платформ, рассчитанных на разные масштабы инфраструктуры и разные требования к производительности. По своей логике модельный ряд охватывает как крупные офисы и корпоративные площадки, так и высоконагруженные сети предприятий и дата-центров.
При выборе конкретной модели важно ориентироваться не только на максимальную пропускную способность Firewall. Для реальной эксплуатации значительно важнее показатели NGFW и Threat Prevention, поскольку именно они отражают производительность при включенных функциях безопасности, таких как Application Control, IPS и Anti-Virus.
Все рассматриваемые модели работают на Check Point R81.20 и поддерживают использование механизмов межсетевого экранирования, контроля приложений, IPS и предотвращения угроз.
RUSPOINT 28010
RUSPOINT 28010 является наиболее производительной моделью из рассматриваемой линейки и ориентирован на крупные корпоративные сети и дата-центры.
Устройство выполнено в форм-факторе 2U и построено на базе двух процессоров Intel Xeon Scalable с суммарным количеством 72 вычислительных ядер. Объем оперативной памяти составляет 128 GB, а для хранения данных используется SSD на 960 GB.
Ключевой особенностью модели является высокая производительность при включенных механизмах безопасности:
- Firewall - 122 Гбит/с;
- Firewall + IPS - 27 Гбит/с;
- NGFW - 27 Гбит/с;
- Threat Prevention - 27 Гбит/с;
- новые соединения - до 600 000 в секунду;
- одновременные соединения - до 25 млн.
Такие показатели позволяют использовать RUSPOINT 28010 на участках инфраструктуры, где NGFW должен обрабатывать большой объем трафика без существенного снижения производительности.
В базовой комплектации предусмотрены:
- 4 порта 1000Base-T RJ45;
- 8 портов 10GBase-F SFP+;
- 2 порта 100GBase-F QSFP28;
- 4 слота расширения PCI-E 4.0.
Отдельного внимания заслуживает аппаратная надежность. Устройство оснащено резервированными блоками питания по схеме 1+1 с горячей заменой, а также IPMI 2.0 для удаленного управления оборудованием.
Именно поэтому RUSPOINT 28010 наиболее логично рассматривать для:
- крупных дата-центров;
- магистральных участков корпоративной сети;
- высоконагруженных интернет-шлюзов;
- крупных территориально распределенных организаций;
- инфраструктур, где одновременно требуется высокая пропускная способность и глубокая инспекция трафика.
RUSPOINT 16010
RUSPOINT 16010 также относится к высокопроизводительному сегменту и ориентирован на предприятия и дата-центры, но предлагает несколько меньший запас производительности по сравнению с 28010.
Аппаратная платформа практически идентична старшей модели:
- 2 x Intel Xeon Scalable;
- 72 ядра суммарно;
- 128 GB оперативной памяти;
- SSD 960 GB;
- резервированные блоки питания 1+1;
- поддержка IPMI 2.0;
- форм-фактор 2U.
Основное отличие заключается в производительности:
- Firewall - 90 Гбит/с;
- Firewall + IPS - 20 Гбит/с;
- NGFW - 20 Гбит/с;
- Threat Prevention - 18 Гбит/с;
- новые соединения - до 430 000 в секунду;
- одновременные соединения - до 25 млн.
Для многих корпоративных сценариев этого более чем достаточно. Если 28010 предназначен прежде всего для максимально высоких нагрузок, то 16010 выглядит более сбалансированным вариантом для крупных предприятий, которым необходим серьезный запас производительности, но отсутствует потребность в пропускной способности уровня старшей модели.
RUSPOINT 16010 может использоваться для защиты:
- корпоративного периметра;
- дата-центров;
- крупных филиальных узлов;
- производственных площадок;
- централизованных интернет-шлюзов.
RUSPOINT 6910
RUSPOINT 6910 занимает промежуточное положение между дата-центровыми моделями и решениями для средних корпоративных площадок.
Устройство выполнено в более компактном форм-факторе 1U и оснащается процессором Intel Xeon Scalable с 16 ядрами, 64 GB оперативной памяти и SSD объемом 960 GB.
Производительность составляет:
- Firewall - 61 Гбит/с;
- Firewall + IPS - 12 Гбит/с;
- NGFW - 12 Гбит/с;
- Threat Prevention - 11 Гбит/с;
- новые соединения - до 260 000 в секунду;
- одновременные соединения - до 12 млн.
По уровню NGFW-производительности модель уже заметно уступает 16010 и 28010, однако для крупных и средних офисов такие показатели остаются весьма серьезными.
Базовая конфигурация сетевых интерфейсов включает:
- 8 портов 1000Base-T RJ45;
- 8 портов 10GBase-F SFP+;
- 4 слота OCP 3.0 PCIe Gen5.
RUSPOINT 6910 стоит рассматривать для:
- крупных офисов;
- региональных центров;
- филиалов с высокой сетевой нагрузкой;
- корпоративных сетей среднего масштаба;
- сегментации отдельных критически важных участков инфраструктуры.
Практически это хороший вариант в ситуации, когда производительность моделей уровня 16010 является избыточной, но младшего устройства уже недостаточно.
RUSPOINT 6610
RUSPOINT 6610 является младшей моделью среди рассматриваемых платформ и ориентирован преимущественно на средние и крупные офисы, филиалы и отдельные сегменты корпоративной инфраструктуры.
Устройство также выполнено в форм-факторе 1U, однако использует Intel Xeon Scalable с 8 ядрами. Объем оперативной памяти составляет 64 GB, а SSD - 960 GB.
Производительность:
- Firewall - 30 Гбит/с;
- Firewall + IPS - 7 Гбит/с;
- NGFW - 5 Гбит/с;
- Threat Prevention - 5 Гбит/с;
- новые соединения - до 135 000 в секунду;
- одновременные соединения - до 12 млн.
По интерфейсам модель предлагает:
- 8 портов 1000Base-T RJ45;
- 8 портов 10GBase-F SFP+;
- 4 слота OCP 3.0 PCIe Gen5.
RUSPOINT 6610 подходит для сценариев, где не требуется пропускная способность уровня дата-центра, но необходимо сохранить полноценный набор функций NGFW.
Типичные варианты применения:
- центральный офис среднего масштаба;
- крупный филиал;
- отдельный защищенный сегмент;
- резервный шлюз;
- внутренняя сегментация сети;
- организация защищенного доступа между площадками.
Сравнение основных моделей RusPoint NGFW
Как выбрать подходящее решение RusPoint
Выбор конкретной модели RusPoint NGFW должен основываться не только на размере компании, но и на реальной сетевой нагрузке, количестве соединений и наборе функций безопасности, которые планируется использовать.
В первую очередь стоит учитывать:
- текущую и пиковую пропускную способность сети;
- количество пользователей и одновременных соединений;
- необходимость использования IPS, Anti-Virus, Application Control и Threat Prevention;
- объем VPN-трафика;
- требования к отказоустойчивости;
- перспективы роста инфраструктуры.
Для крупных дата-центров и высоконагруженных сетевых узлов логично рассматривать RUSPOINT 28010 или RUSPOINT 16010. Для крупных и средних офисов, филиалов и отдельных защищаемых сегментов могут быть более рациональны RUSPOINT 6910 или RUSPOINT 6610.
Особое внимание следует уделять именно показателям NGFW и Threat Prevention, а не только максимальной производительности Firewall. В реальной эксплуатации большинство организаций используют сразу несколько механизмов защиты, поэтому фактическая нагрузка на устройство будет значительно выше.
Оптимально выбирать платформу с определенным запасом производительности, чтобы внедрение дополнительных функций безопасности или рост сетевого трафика не потребовали преждевременной замены оборудования.
Если определить подходящую модель самостоятельно сложно, перед закупкой целесообразно провести аудит требований и подобрать конфигурацию RusPoint с учетом архитектуры сети, предполагаемой нагрузки и необходимых функций защиты.
 Panda Free Antivirus Panda Free Antivirus – бесплатный антивирус «облачный» с поведенческим анализом и блокировкой. Надежная веб-защита от вредоносных загрузок и фишинговых сайтов. Защита компьютера с
 Антивирус Касперского Антивирус Касперского – базовая защита с проактивными и облачными антивирусными технологиями для защиты компьютера от новых, неизвестных и основных интернет-угроз. Kaspersky